

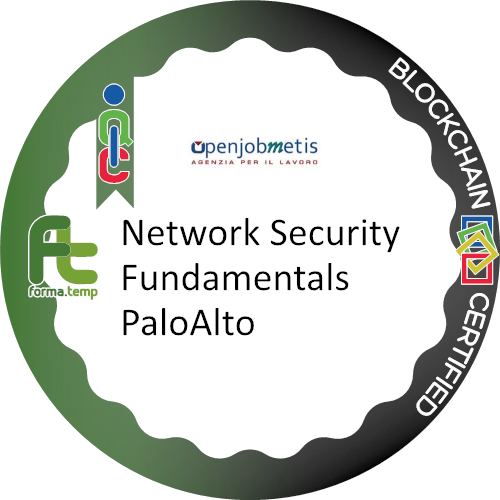
Ha ottenuto il Competence Badge
Network Security Fundamentals PaloAlto
Rilasciato da Openjobmetis spa · 03/07/2024
Descrizione
- Durata
- 30:00 h
Obiettivi
Competenze
Conoscenze
Abilità
Criteri di valutazione
Anche tu hai delle credenziali?
Cerca i badge rilasciati a tuo nome: li scarichi, li condividi e li aggiungi al tuo profilo LinkedIn in un minuto.
Cosa significa?
Cosa significa "Badge verificato in Blockchain"?
I digital badge di CBOX assicurano la veridicità e l’incontestabilità delle dichiarazioni in essi contenute grazie alla tecnologia blockchain: un sistema informatico costituito da protocolli di comunicazione e infrastrutture di rete che consente di registrare qualsiasi tipo di informazione in maniera decentralizzata, trasparente, sicura e immutabile, a prova di qualsiasi manomissione o corruzione. Ogni volta che la pagina di un badge rilasciato viene aperta, si effettua in tempo reale una verifica comparando i dati visualizzati con i dati memorizzati sulla blockchain.
Come avviene la verifica delle informazioni?
Al momento del rilascio tutte le informazioni contenute in un badge vengono notarizzate in blockchain: ciò significa che ne viene registrata un' "impronta digitale", unica ed incontrovertibile, chiamata hash-code. A partire da uno stesso insieme di dati, l'hash-code generato è sempre uguale. Modificando anche solo un bit di tali dati, l'hash-code che si ottiene è totalmente diverso. Il procedimento crittografico che permette di verificare che un dato non sia stato manomesso consiste quindi nel generare il suo hash-code e confrontarlo con l'hash-code originariamente salvato in blockchain. La corrispondenza tra i due codici è la prova incontestabile e inequivocabile che le informazioni contenute nella certificazione non sono state modificate in momento successivo al rilascio.
Firma Gmail
Come aggiungere la tua credenziale alla firma in Gmail:
- Scarica l’immagine della tua credenziale cliccando sul pulsante qui sotto.
- Apri le Impostazioni di Gmail e scorri fino alla sezione Firma.
- Clicca sull’icona dell’immagine e carica la credenziale. Ridimensionala se necessario.
- Clicca su Copia link qui sotto e aggiungi un collegamento ipertestuale all’immagine: seleziona l’immagine, clicca sull’icona del link e incolla il collegamento.
- Scorri in basso e clicca su Salva modifiche.
Fatto! Ora la tua firma include il tuo nuovo traguardo.
Firma Outlook
Come aggiungere la tua credenziale alla firma in Outlook:
- Scarica l'immagine della tua credenziale cliccando sul pulsante Scarica
- Apri Outlook e vai su: File > Opzioni > Posta > Firme.
- Seleziona una firma esistente e clicca su Modifica, oppure crea una nuova firma cliccando su Nuova.
- Clicca sull’icona dell’immagine e carica l’immagine della credenziale.
- Clicca su Copia link qui sotto, quindi aggiungi all’immagine un collegamento ipertestuale incollando il link copiato.
- Clicca su Salva per confermare.
Fatto! Ora la tua firma include il tuo nuovo traguardo.